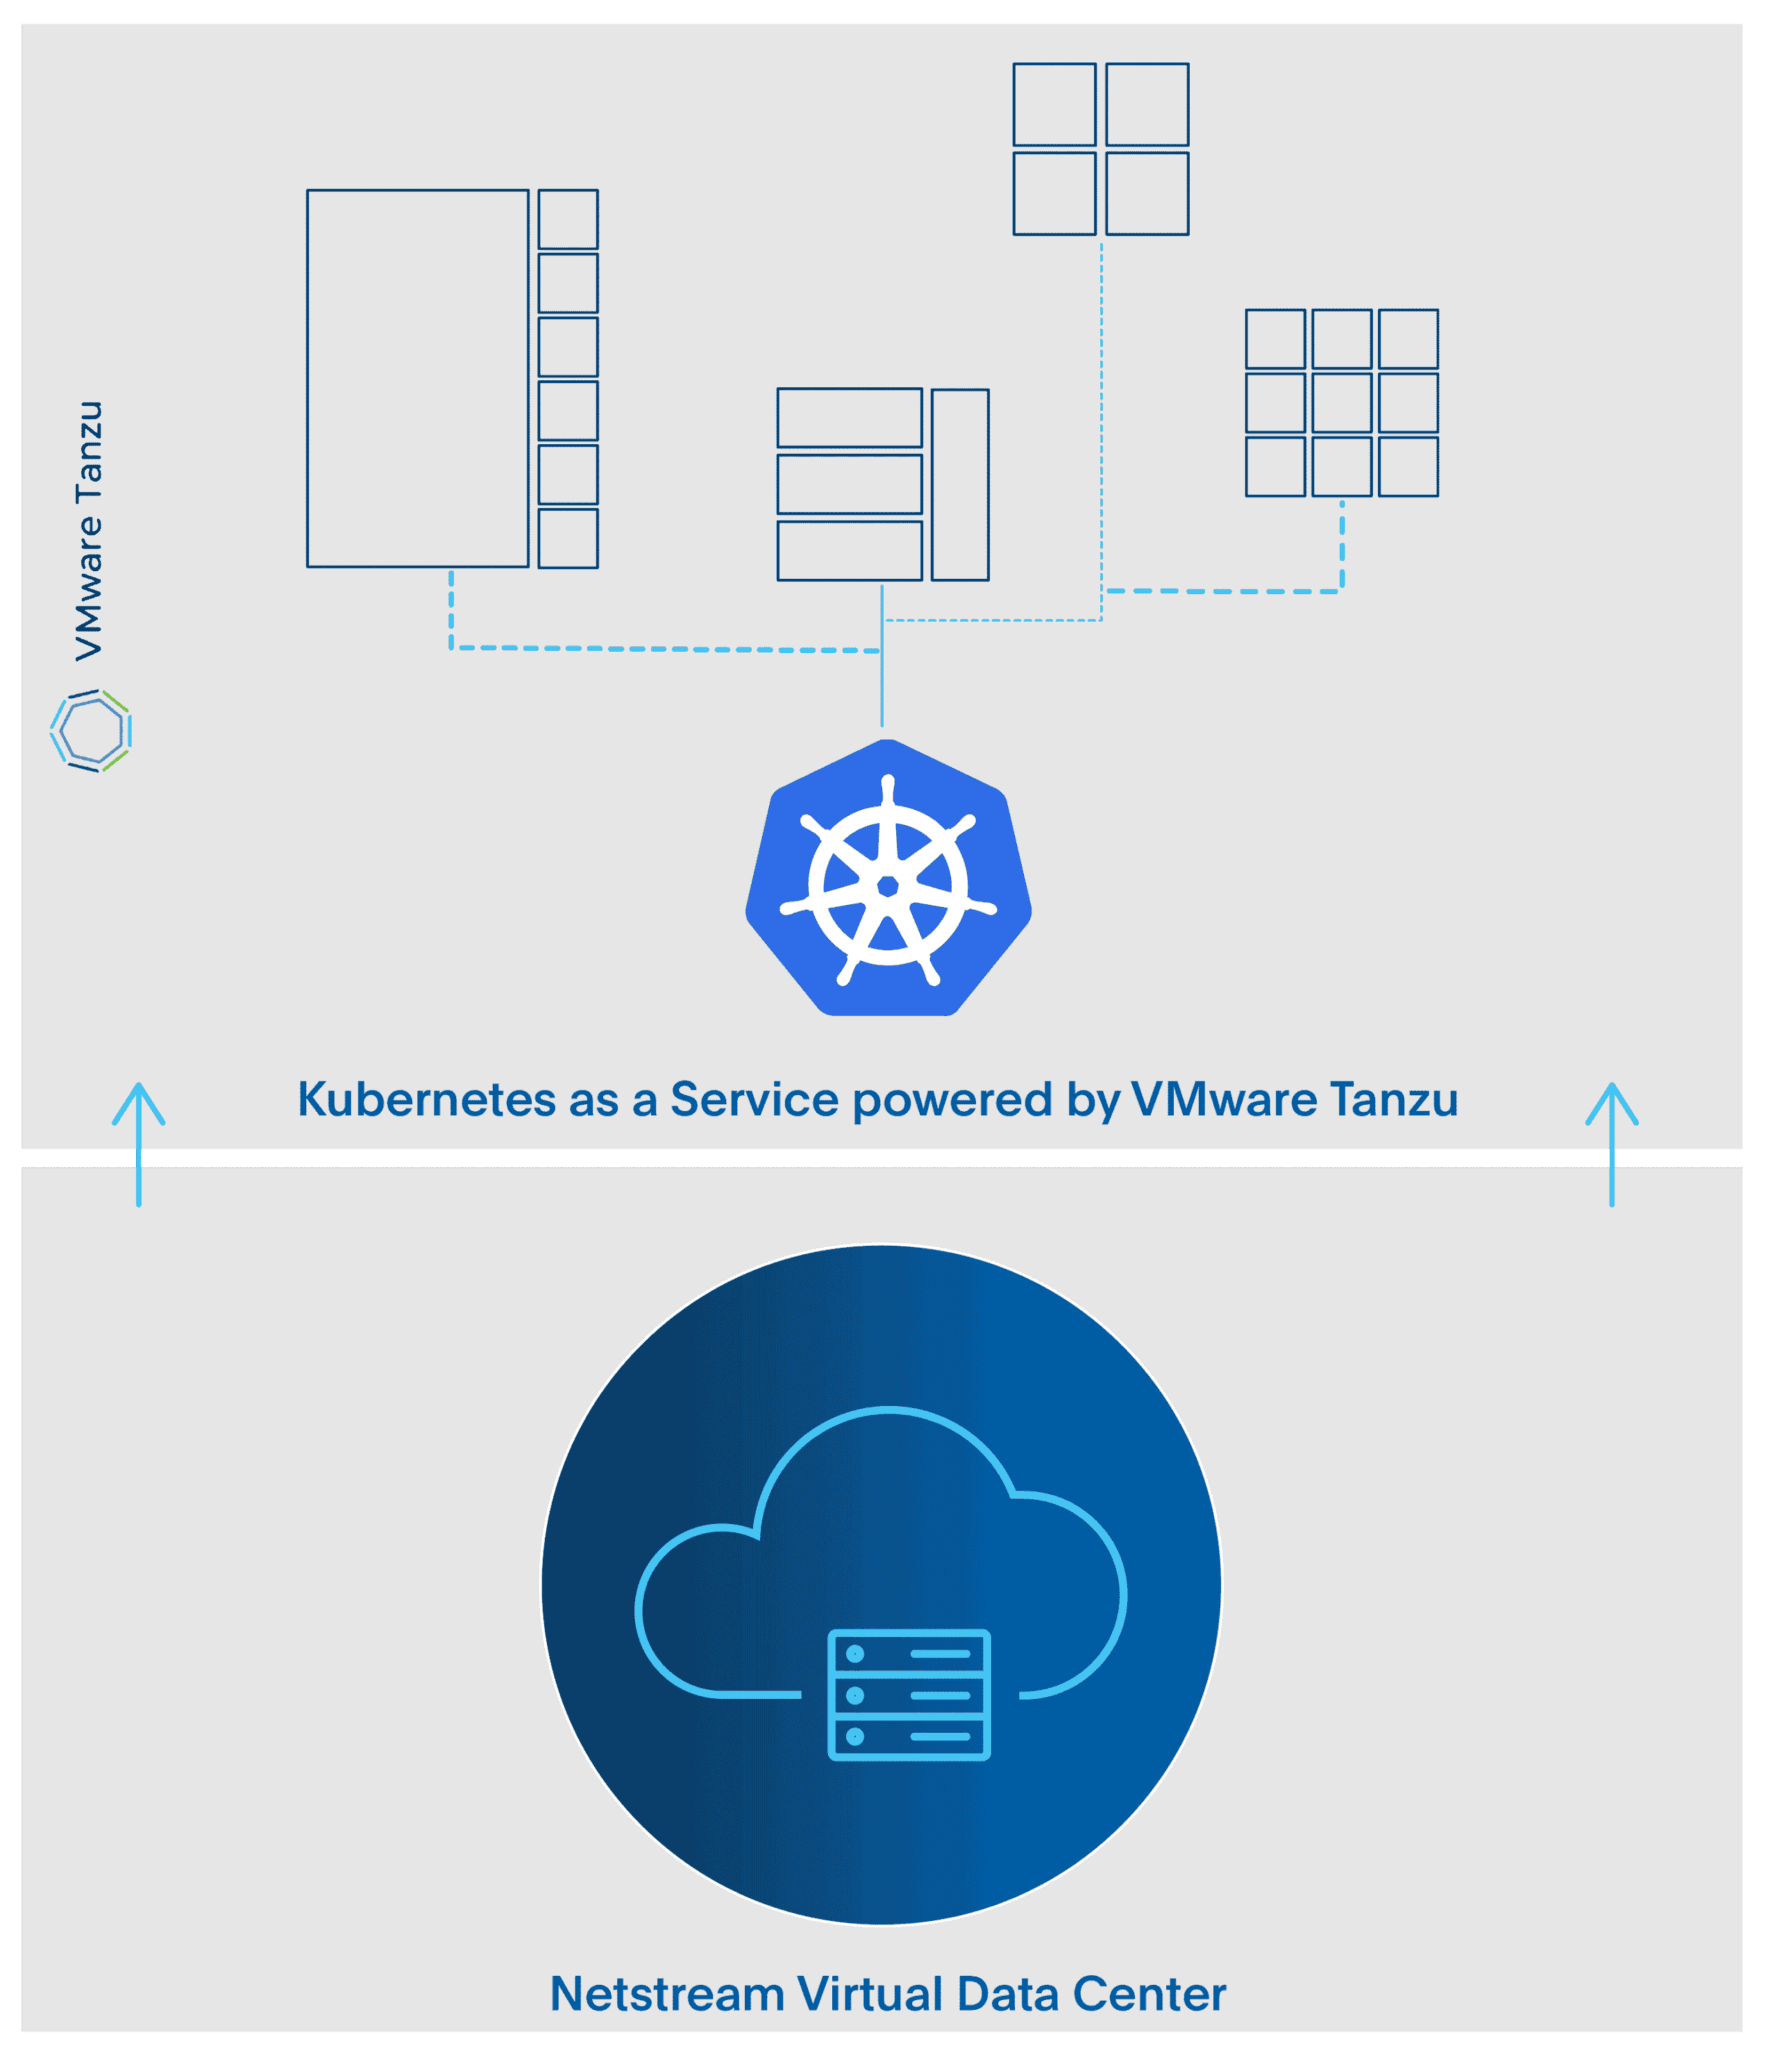
Grâce à l’intégration transparente de Kubernetes via VMware Tanzu, l’environnement de conteneurs peut être intégré très simplement à l’architecture existante. Les applications conteneurisées sont ainsi directement accessibles depuis l’infrastructure existante.
Avec VMware Tanzu, les environnements de conteneurs Kubernetes s’intègrent très simplement aux structures et architectures existantes. Grâce à la pile réseau VMware NSX, les instances Kubernetes peuvent être raccordées aux mêmes réseaux que les machines virtuelles du Virtual Data Center de Netstream (VDC). Le grand avantage : les nouvelles applications conteneurisées sont directement accessibles depuis l’infrastructure existante. Aucune configuration réseau complexe n’est donc nécessaire pour utiliser Kubernetes.
Grâce à la conteneurisation, les mises à jour de vos applications et environnements peuvent être installées via un simple processus de déploiement. Activez autant de nouvelles instances que vous le souhaitez et adaptez votre capacité à tout moment, rapidement et avec souplesse, dans les deux sens. Lorsque les workloads ne sont plus nécessaires, les environnements inutilisés peuvent être arrêtés rapidement. Vous économisez ainsi des ressources, donc des coûts, et pouvez vous adapter rapidement à vos besoins.
Intégration native dans la Netstream Cloud
Grâce à la pile Kubernetes de VMware Tanzu, l’installation manuelle et l’exploitation des clusters Kubernetes ne sont plus nécessaires, car ceux-ci sont déjà mis à disposition de manière dédiée par la Netstream Cloud. Grâce à l’environnement Kubernetes dédié, le client garde néanmoins le contrôle total de toutes les fonctions Kubernetes. De plus, la plateforme Kubernetes n’entraîne aucun coût supplémentaire pour vous. Vous ne payez que les ressources utilisées dans le VDC.
Exemple d’application : remplacer des machines virtuelles par des conteneurs
Remplacez par exemple des machines virtuelles par des conteneurs Kubernetes. Les applications peuvent ainsi être fournies dans des conteneurs, qui remplacent les machines virtuelles en tant qu’interfaces. Les nouveaux conteneurs peuvent être mis à l’échelle avec souplesse selon les besoins et la charge, dans les deux sens. La mise à l’échelle peut même être automatisée. L’accès aux bases de données ou aux espaces de stockage se fait alors via un réseau back-end directement dans le VDC.
Avantages
- Service Kubernetes entièrement géré depuis le cloud suisse
- Haute disponibilité grâce au clustering et au load balancing
- Mise à l’échelle simple et rapide des instances
- Load balancers hautes performances pour les workloads importants
- Gestion simple dans VMware Cloud Director
- Intégré directement aux réseaux existants
- Environnement Kubernetes de niveau entreprise