Endpoint Detection & Response
Détecter plus tôt les attaques sur les terminaux
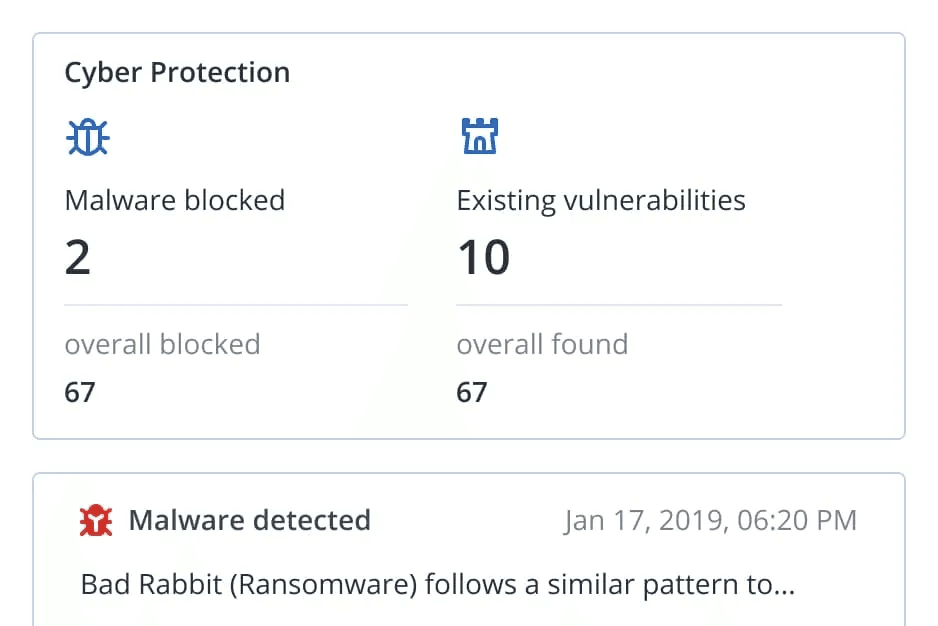
EDR détecte les virus, les malwares et les ransomwares en temps réel afin que vous puissiez réagir plus rapidement.
repousser les ransomwares
Détecter les tentatives de chiffrement et restaurer les données.
naviguer en sécurité
Bloquer les sites web malveillants.
réagir de manière ciblée
Des alertes en temps réel plutôt qu’une recherche après coup.
connaître les failles
Trouver les vulnérabilités avant que des attaquants ne les exploitent.
repousser les exploits
Protéger la mémoire et les processus contre l’injection de code.
sécuriser la collaboration
Inclure des outils comme Teams, Zoom et Webex.


Technologie de
Protection contre les malwares et les ransomwares
Filtrage d’URL
Alertes de menaces
Évaluation des vulnérabilités
Gestion des correctifs
Prévention des exploits
Protection des outils de collaboration
Gestion des appareils
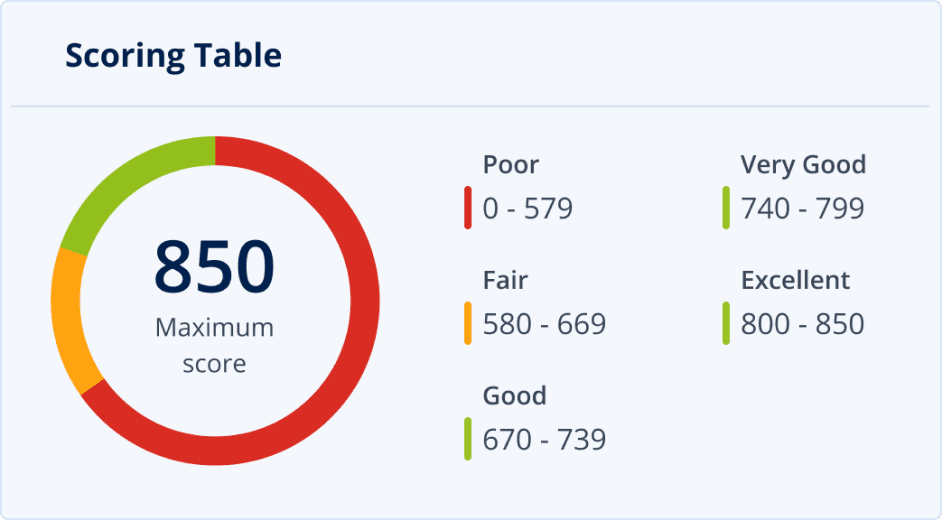
#CyberFit Score
Évaluez l’état de sécurité de vos appareils.
Le #CyberFit Score vérifie notamment la protection contre les malwares, le pare-feu, le VPN, le chiffrement et la sauvegarde de vos appareils, montre les failles et donne des recommandations pour les combler.
Prix
FAQ
Questions fréquentes
Quels systèmes sont pris en charge ?
Windows à partir de 7 SP1 et Windows Server à partir de 2008 R2 (les versions plus anciennes uniquement avec un agent plus ancien), Windows sur ARM, macOS 13 à 26 ainsi que Linux avec AlmaLinux, Rocky Linux, Ubuntu, Debian, CloudLinux et CentOS 7. Un processeur Intel ou AMD avec SSE4.2 est requis.
Docs : EDR : systèmes pris en chargeSur quoi repose EDR ?
La base technique des Netstream Security Services est l’Acronis Cyber Platform. Un agent commun fonctionne sur vos appareils, et vous configurez la sauvegarde et la protection des terminaux dans la même console.
Docs : Security Services : description des prestationsComment puis-je réagir à une attaque ?
La gestion des correctifs est-elle incluse ?
Quelqu’un surveille-t-il les incidents pour moi ?
Comment adapter le nombre de licences ?
Dans le Netstream Cloud Center, choisissez « Gérer » pour le service, puis « Options upgrade/downgrade ». Nous facturons les upgrades au prorata de la durée de contrat en cours ; pour les downgrades, les délais de résiliation convenus s’appliquent.
Docs : Security Service : upgrade & downgrade