Endpoint Detection & Response
Angriffe auf Endgeräten früher erkennen
EDR erkennt Viren, Malware und Ransomware in Echtzeit, damit Sie schneller reagieren können.
Ransomware abwehren
Verschlüsselungsversuche erkennen und Daten wiederherstellen.
sicherer surfen
Schädliche Websites blockieren.
gezielt reagieren
Warnungen in Echtzeit statt Suche im Nachhinein.
Lücken kennen
Schwachstellen finden, bevor Angreifer sie nutzen.
Angriffe auf Lücken abwehren
Speicher und Prozesse vor Code-Injektion schützen.
Kollaboration absichern
Tools wie Teams, Zoom und Webex einbeziehen.


Technologie von
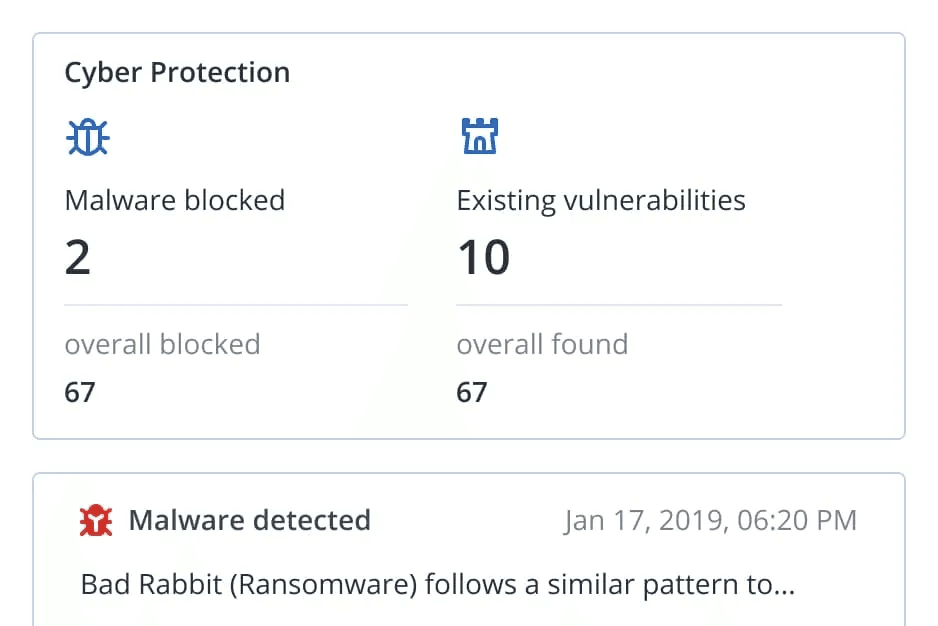
Malware- und Ransomware-Schutz
URL-Filterung
Bedrohungswarnungen
Schwachstellenbewertung
Patch-Management
Exploit-Prävention
Schutz für Kollaborationstools
Device-Management
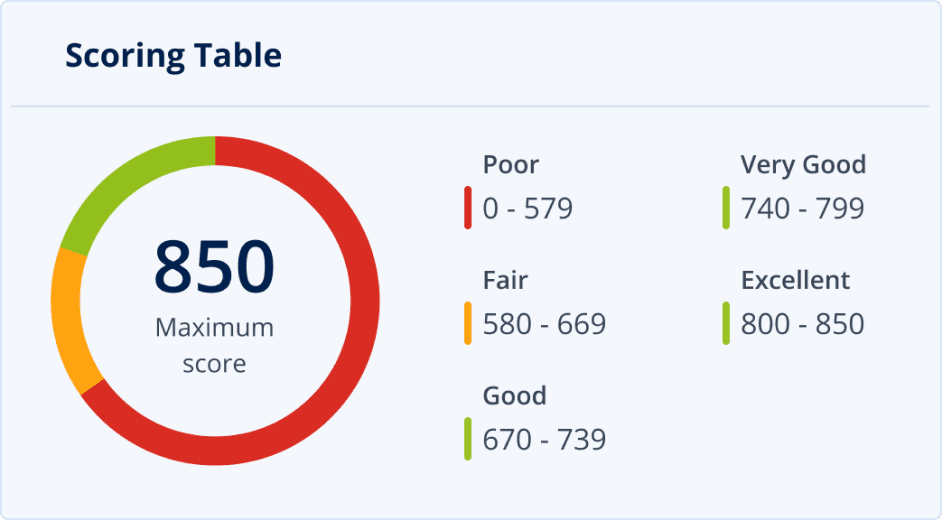
#CyberFit Score
Bewerten Sie die Sicherheitslage Ihrer Geräte.
Der #CyberFit Score prüft unter anderem Malware-Schutz, Firewall, VPN, Verschlüsselung und Backup Ihrer Geräte, zeigt Lücken und gibt Empfehlungen, wie Sie sie schliessen.
Preise
FAQ
Häufige Fragen
Welche Systeme werden unterstützt?
Windows ab 7 SP1 und Windows Server ab 2008 R2 (ältere Versionen nur mit älterem Agenten), Windows auf ARM, macOS 13 bis 26 sowie Linux mit AlmaLinux, Rocky Linux, Ubuntu, Debian, CloudLinux und CentOS 7. Voraussetzung ist ein Intel- oder AMD-Prozessor mit SSE4.2.
Docs: EDR: Unterstützte SystemeWorauf basiert EDR?
Technische Grundlage der Netstream Security Services ist die Acronis Cyber Platform. Auf Ihren Geräten arbeitet ein gemeinsamer Agent, Backup und Endpunktschutz richten Sie in derselben Konsole ein.
Docs: Security Services: LeistungsbeschriebWie kann ich auf einen Angriff reagieren?
Ist Patch-Management enthalten?
Überwacht jemand die Vorfälle für mich?
Wie passe ich die Anzahl Lizenzen an?
Im Netstream Cloud Center wählen Sie beim Service «Verwalten» und danach «Optionen upgraden/downgraden». Upgrades verrechnen wir anteilig auf die laufende Vertragsdauer, bei Downgrades gelten die vereinbarten Kündigungsfristen.
Docs: Security Service: up- & downgrade