

Mesures techniques et organisationnelles (TOM)
Au 18 août 2026
Ces mesures techniques et organisationnelles s’appliquent à Netstream AG et Netstream Cloud AG.
Sujet du document
Ce document récapitule les mesures techniques et organisationnelles définies à l’article 8, paragraphe 1, du RGPD. Il décrit les mesures prises par les responsables du traitement pour protéger les données à caractère personnel.
Ces mesures sont intégrées dans un systèmeagde la sécurité de l'information (SGSI) certifié selon la norme ISO/IEC 27001:2022 et sont basées sur les objectifs de protection de la confidentialité, de l'intégrité, de la disponibilité et de la résilience.
1. Confidentialité
1.1 Contrôle d'accès
Mesures visant à préveniragnon autorisé aux installations de traitement des données.
- Système de contrôle d'accès automatique avec verrouillage électronique etagdes autorisations individuelles
- Contrôles d'accès biométriques dans les centres de données
- Vidéosurveillance dans les zones sensibles en matière de sécurité
- agde sonnette avec caméra dans les locaux de bureaux
- Politiques d'accès restreint et personnel de sécurité
- Système de clés avec livret de clés documenté
- Accompagnement des visiteurs assuré uniquement par le personnel autorisé
- Des systèmes d'alarme à toutes les entrées concernées
- Garantiesagavec les prestataires de services, y compris les accords de confidentialité
- Sélection rigoureuse du personnel de nettoyage et assuranceag
- Politique de travail à domicile avec exigences de sécurité définies
1.2 Contrôle d'accès
Mesures visant à prévenir toute utilisation non autorisée des systèmes de traitement de données.
- Authentification personnelle par nom d'utilisateur et mot de passe conforme aux normes reconnues du secteur
- Politique de mots de passe centralisée avec des exigences de complexité et des modifications régulières
- Authentification à deux facteurs (2FA) pour tous les systèmes pris en charge
- agcentralisé de mots de passe pour une gestion sécurisée de toutes les données d'accès
- Détection et réponse aux points de terminaison (EDR) sur tous les points de terminaison gérés
- Utilisation de pare-feu et de segmentation du réseau
- Wi-Fi crypté conforme à la norme la plus récente avec un réseau invité séparé
- VPN requis pour tout accès à distance
- Cryptage intégral des périphériques de stockage mobiles et des ordinateurs portables
- Fonction d'effacement à distance des données des appareils mobiles en cas de perte ou de vol
- Verrouillage automatique du bureau après inactivité
- Verrouillage automatique du compte après plusieurs tentatives de connexionag
- Désactivation des comptes inactifs
- Des comptes séparés pour les tâches administratives
1.3 Contrôle d'accès
Mesures garantissant que l'accès n'est accordé qu'aux données autorisées.
- Contrôle d'accès basé sur les rôles avec un concept d'autorisation documenté
- Attribution minimale des droits fondée sur le principe du besoin d'utilisation
- Journalisation des accès aux applications, notamment lors de la saisie, de la modification et de la suppression de données
- Examen régulier des autorisations d'accès
- Destruction professionnelle des supports de données et des fichiers
- Effacement physique des supports de données avant leur réutilisation
- Stockage sécurisé des supports de données conformément à la politique de bureau propre/dégagé
- Retrait réglementé des droits d'accès en cas de départ ou de changement de rôle
1.4 Contrôle de la séparation
Mesures visant à garantir que les données collectées à des fins différentes soient traitées séparément.
- Séparation stricte des environnements de production et de test
- Séparation logique des clients dans toutes les applications concernées
- Segmentation du réseau avec des zones de sécurité définies
- Concept d'autorisation différenciée avec définition des droits d'accès à la base de données
1.5 Pseudonymisation et minimisation des données
- Principe de minimisation des données dans toute collecte de données
- Anonymisation/pseudonymisation des données personnelles lors de leur transfert ou après l'expiration de la durée de conservation
- Masquage des données pour les données de test ; les exceptions sont documentées dans laagdes exceptions
2. Intégrité
2.1 Contrôle des divulgations ultérieures
Mesures garantissant que les données ne soient pas lues, copiées, modifiées ou supprimées sans autorisation pendantagou leur stockage.
- agde données cryptées conformément aux normes industrielles actuelles
- Chiffrement des données au repos conformément aux normes cryptographiques reconnues
- Tunnel VPN pour l'accès à distance aux ressources internes
- Les données sont fournies exclusivement via des connexions cryptées
- N’envoyez pas de données sensibles par courriel ; utilisez des plateformes de partage de fichiers sécurisées
- Documentation relative aux destinataires des données et aux durées de conservation
- Gestion des fournisseursagla norme ISO 27001 avec revue régulière
- Surveillance automatisée des configurations cryptographiques
2.2 Commande d'entrée
Mesures permettant de vérifier ultérieurement si et par qui des données ont été saisies, modifiées ou supprimées.
- Enregistrement des entrées, modifications et suppressions de données
- Traçabilité par le biais des noms d'utilisateur individuels
- Infrastructure de journalisation centralisée avec stockage inviolable
- Durées minimales de conservation des journaux définies
- L'accès aux journaux est réservé au personnel autorisé
- Suivi et analyse réguliers des protocoles
3. Disponibilité et résilience
3.1 Contrôle de disponibilité
Mesures visant à garantir la protection des données personnelles contre la destruction ou la perte accidentelle.
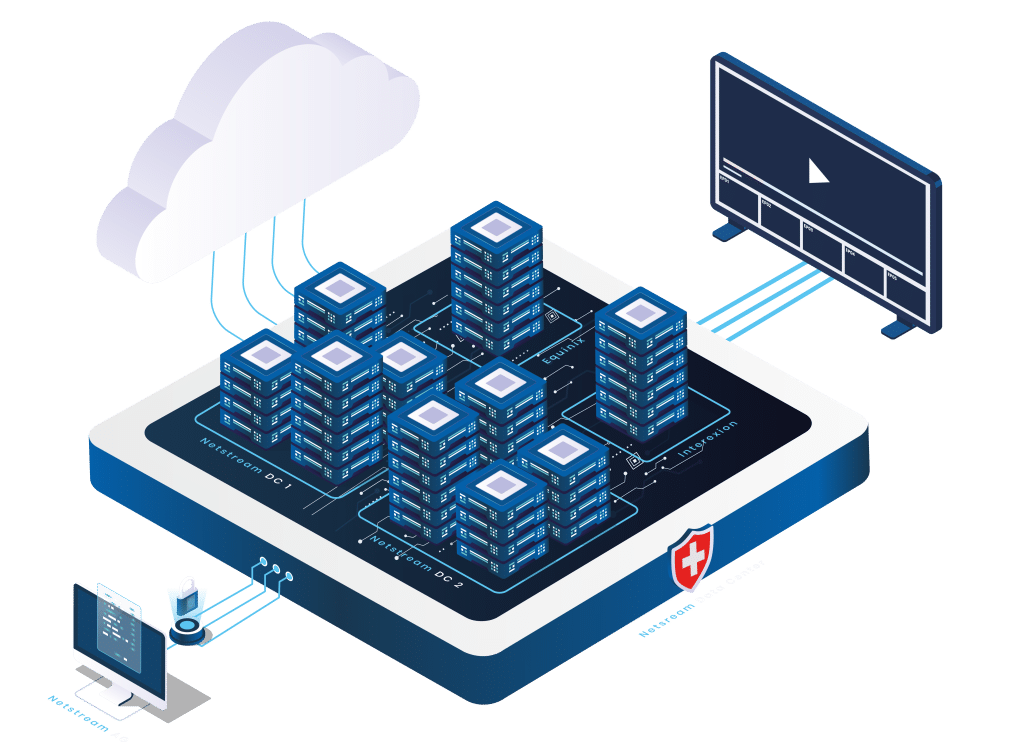
- Des centres de données dont la conception repose sur les normes Tier IV, avec une redondance complète
- Systèmesagincendie et fumée ainsi queagd'extinction automatique
- Surveillance climatique dans les salles serveurs
- agd'alimentation sans interruption (ASI) avec alimentation de secours
- Flux réseau redondants
- Architecture redondante pour tous les services critiques de l'entreprise
- Surveillance et planification des capacités du système afin d'éviter les goulots d'étranglement
- Backupautomatisées régulières avec stockage chiffré
- Stockez vos sauvegardes de données dans un endroit sûr etag
- Concept Backupet de restauration documenté avec des tests réguliers
- Systèmes de surveillance automatisés avec processus d'alerte précoce et d'escalade
- Organisation d'astreinte pour une intervention rapide en cas de dysfonctionnement du système
- Plan d'urgence documenté avec tests réguliers
- Processusagdes incidents avec des niveaux d'escalade définis
4. Procédures d'examen, d'évaluation et d'appréciation réguliers
4.1 Sécurité de l'information et protection des données
- Système de gestion de l'information certifié conforme à la norme ISO/IEC 27001:2022
- agde la sécurité des systèmes d'information internes (RSSI)
- Consultant externe en protection des données
- Tous les employés sont tenus de respecter la confidentialité des données
- Formation régulière en matière de protection des données et de sécurité de l'information
- agde sensibilisation régulières, y compris des tests de phishing simulés
- Tenue d'un registre des activités de traitement (Art. 12 RGPD)
- agsystématique des risques avec analyse et traitement documentés des risques
- Classification de toutes les informations selon un schéma défini
- Lignes directrices pour une utilisation sûre des systèmes d'IA
- Audits internes et externes réguliers
- Revue annuelleagavec définition des objectifs et mesure des indicateurs clés de performance (KPI)
- Respect des obligations d'information conformément à l'article 19 et suivants du RGPD
4.2agdes réponses aux incidents
- agdes incidents documentée avec des niveaux d'escalade définis
- Processus de déclaration des violations de données au PFPDI (art. 24, al. 1 DSG) et aux personnes concernées (art. 24, al. 4 DSG)
- Intervention du conseiller en protection des données dans les incidents de protection des données
- Détection et réponse aux points de terminaison (EDR) sur les points de terminaison gérés
- Pare-feu avec segmentation du réseau
- Mises à jour régulières de tous les systèmes et applications
- agdes vulnérabilités par l'enregistrement, l'évaluation et la correction systématiques
- Sécuriser les preuves dans un environnement inviolable
- Leçons tirées des incidents de sécurité
4.3 Paramètres par défaut respectueux de la vie privée
- Formation des employés à la protection des données dès la conception et à la protection des données par défaut
- La collecte de données est limitée au minimum nécessaire à la finalité visée
- Exigences pour le développement logiciel sécurisé et la revue de code
- Masquage et anonymisation des données de test
4.4 Contrôleag
- Instructions écrites auxagpar le biais d'accords de traitementag
- Sélection rigoureuse desagavec évaluation documentée
- Examen continu et audit régulier des fournisseurs
- Accords de non-divulgation pour les fournisseurs ayant accès à des informations confidentielles
- Garantir la destruction des données après l'exécution de laag
- Obligation des contractants deagla confidentialité des données